


メールセキュリティを強化!フィッシングメールがすり抜ける理由と対策

更新日:2025年1月7日

現代のビジネス環境では、メールは欠かせないコミュニケーション手段となっています。しかし、メールの利用が広がるにつれて、セキュリティの脅威も増加しています。特に、フィッシングメールは企業や個人に対して大きなリスクをもたらしています。フィッシングメールは、悪意のある第三者がユーザーの個人情報や機密情報を盗むために使う巧妙な手口です。
例えば、ある日突然、銀行や有名なオンラインサービス、勤めている会社のIT部門から緊急通知のようなメールが届くことがあります。このようなメールは、一見すると本物のように見えますが、実はフィッシング攻撃の一部です。受信者がリンクをクリックし、偽のログインページに情報を入力すると、その情報は攻撃者の手に渡ります。
この記事では、フィッシングメールの脅威に焦点を当て、なぜこれらのメールが既存のセキュリティシステムをすり抜けてしまうのか、その理由と対策について詳しく解説します。
フィッシングメールとは?
フィッシングメールは、インターネット詐欺の一種であり、ユーザーの個人情報や機密情報を不正に取得することを目的としています。フィッシングメールの主な特徴と、最近の攻撃事例を以下に紹介します。
フィッシングメールの基本的な定義
フィッシングメールは、信頼できる企業や団体を装って送信されるメールです。これらのメールは、受信者を騙して重要な情報(例えば、ユーザー名、パスワード、クレジットカード情報など)を入力させたり、受信者のPCをウイルス感染させるために、偽のリンクや添付ファイルを含んでいることが多いです。しかし、最近ではリンクや添付ファイルを含まないフィッシングメールも増えており、受信者に直接返信させる手法も混在しています。
フィッシングメールの一般的な特徴
フィッシングメールにはいくつかの共通した特徴があります。以下に代表的なものを挙げます。
・差出人アドレスの偽装
公式のメールアドレスに似せた差出人アドレスを使用します。
・緊急性の強調
アカウントの凍結や不正使用の疑いなど、緊急対応を促す内容が含まれています。
・リンクや添付ファイル
偽のリンクやマルウェアが仕込まれた添付ファイルが含まれている場合があります。
しかし、最近ではリンクや添付ファイルを含まず、返信を誘導する手法も使われていま
す。

リンクや添付ファイルを含まないフィッシングメール
最近のフィッシングメールの進化により、リンクや添付ファイルを含まないパターンも増えています。例えば、以下のような手口があります:
・直接返信の誘導
攻撃者は緊急の依頼や問題を装って、受信者に直接返信するよう求めます。これにより、
受信者から個人情報や機密情報を直接取得します。
・偽の指示
受信者に特定の電話番号に連絡するよう指示する内容が含まれている場合があります。こ
の電話番号は攻撃者のものであり、受信者が連絡すると、個人情報を引き出されます。
最近のフィッシング攻撃の事例
2021年に発生したあるフィッシング攻撃では、大手オンラインバンキングサービスを装ったメールが多数のユーザーに送信されました。このメールは、ユーザーのアカウントに不正アクセスの試みがあったと通知し、直ちにアカウント情報を確認するよう求めていました。多くのユーザーがメール内のリンクをクリックし、偽のログインページに情報を入力してしまった結果、大量の個人情報が盗まれました。
また、最近ではリンクや添付ファイルを含まないフィッシングメールも報告されています。例えば、ある企業の従業員に送られたメールでは、緊急の経費精算が必要だと主張し、詳細を返信するよう求めていました。従業員が返信すると、攻撃者に直接情報が渡る仕組みになっていました。
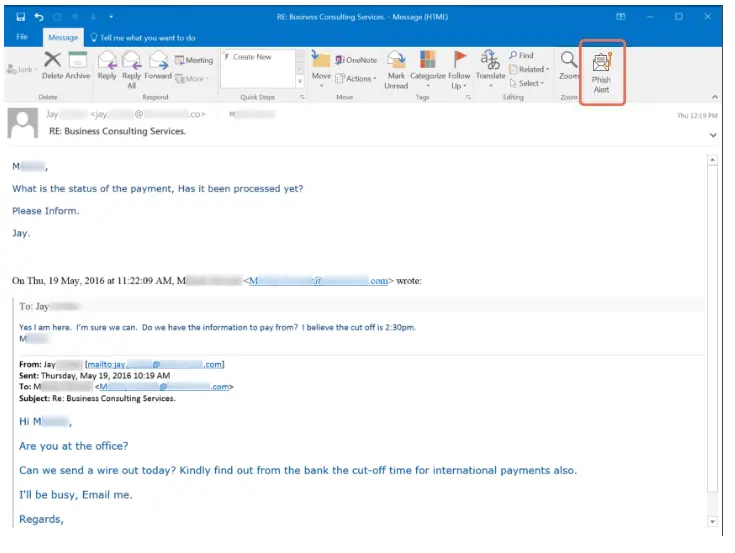
このような事例は枚挙にいとまがなく、フィッシング攻撃の巧妙さが年々増していることがわかります。
フィッシングメールがすり抜ける理由
フィッシングメールは、メールセキュリティシステムを巧妙にすり抜ける手口を持っています。なぜこれほど多くのフィッシングメールが防御を突破できるのか、その理由を探ってみましょう。
1、既存のメールセキュリティシステムの限界
既存のメールセキュリティシステムには、スパムフィルターやウイルススキャナーが含ま
れていますが、これらはすべてのフィッシングメールを防げるものではありません。主な
理由として、以下の項目が挙げられます。
静的なルールベースのフィルタリング:
多くのセキュリティシステムは静的なルールに基づいて動作しています。フィッシングメ
ールは、このルールを回避するために内容や形式を変えるため、検出が難しくなります。
新しい脅威の出現:
フィッシング攻撃は常に進化しています。新しい手法が出現するたびに、セキュリティシ
ステムがそれに対応するには時間がかかります。その間に被害が拡大することがありま
す。
誤検知のリスク:
セキュリティシステムが厳格すぎると、正規のメールがスパムとして誤検出されることが
あります。これを避けるために、フィルタリングの基準を緩める場合があり、その結果フ
ィッシングメールがすり抜けることがあります。
2、フィッシング攻撃の進化と巧妙化
フィッシング攻撃はますます巧妙になり、セキュリティシステムを突破したうえで受信者
を騙します。巧妙なフィッシング攻撃には、以下のような手法が使われています。
ソーシャルエンジニアリング:
攻撃者は、ターゲットの行動や心理を巧みに利用します。例えば、緊急性を強調したり、
信頼できる人物や企業を装ったりして、受信者を騙します。
ドメインスプーフィング:
攻撃者は、公式のドメインに非常に似たドメイン名を使用します。例えば、
「example.com」を「examp1e.com」とすることで、受信者を騙すことができます。
カスタマイズされた攻撃:
特定の個人や企業を狙ったカスタマイズされたフィッシング攻撃(スピアフィッシング)
は、一般的なフィルターでは検出が難しいです。
3、ユーザーの行動や認識不足によるリスク
最後に、ユーザー自身の行動や認識不足も大きな要因です。
教育の不足:
多くのユーザーは、フィッシングメールの識別方法について十分な教育を受けていませ
ん。そのため、巧妙に偽装されたメールに騙されやすくなります。
不注意:
忙しい日常業務の中で、メールの細部を確認する時間がなく、誤ってフィッシングリンク
をクリックしてしまうことがあります。
再利用されるパスワード:
複数のサイトで同じパスワードを使用するユーザーは、フィッシング攻撃によって取得さ
れたパスワードが他のアカウントにも使われるリスクがあります。
フィッシングメールを見分ける方法
フィッシングメールを効果的に防ぐためには、その特徴を理解し、見分ける方法を知ることが重要です。以下に、フィッシングメールを見分けるための具体的なポイントを紹介します。
1、メールの送信元を確認する方法
送信者アドレスの確認:
メールの送信者アドレスが公式のものであるかを確認します。公式ドメインに似せた偽の
アドレスを使用することが多いので、注意深く確認しましょう。
返信先アドレスの確認:送信者アドレスが正しくても、返信先アドレスが異なる場合があ
ります。返信先アドレスも確認し、一致しない場合は注意が必要です。
2、不審なリンクや添付ファイルの識別方法
リンクの確認:
メール内のリンクにカーソルを合わせて、実際のURLを確認します。公式
サイトのURLと異なる場合は、フィッシングの可能性があります。
添付ファイルの検査:予期しない添付ファイルは開かないようにします。特に、.exe
や.zipファイルはマルウェアが含まれている可能性が高いため、注意が必要です。
3、メール内容のチェックポイント
文法エラーやスペルミス:
公式の企業や団体からのメールであれば、文法やスペルミスは
ほとんどありません。誤字脱字が多い場合は、フィッシングの可能性が高いです。また、
不自然な言い回しが多いのもフィッシングの特徴です。
緊急性の強調:
アカウントの凍結や不正使用の疑いなど、緊急対応を促す内容は注意が必
要です。公式の企業は、通常このような緊急性を強調したメールを送りません。
個人情報の要求:
メールでパスワードやクレジットカード情報などの個人情報を要求する
ことはほとんどありません。これらの情報を求められた場合は、詐欺の可能性が高いで
す。
これらのポイントを抑えることで、フィッシングメールを見分ける能力が向上し、セキュリティリスクを大幅に減少させることができます。

効果的なメールセキュリティ対策
フィッシングメールから身を守るためには、多層的なセキュリティ対策が必要です。特にAIや機械学習を利用した最新の対策ソリューションは、従来の手法では検出が難しい巧妙なフィッシングメールにも効果的です。以下に、具体的な対策方法を紹介します。
AIと機械学習を活用したメールセキュリティの導入
従来のルールベースのスパムフィルターは静的なルールに基づいて動作するため、新しい手口のフィッシングメールを見逃す可能性があります。しかし、AIや機械学習を利用したメールセキュリティは、膨大な量のデータを分析し、パターン認識を通じてフィッシングメールを高精度で検出します。
異常検知:AIは通常のメールのパターンを学習し、それと異なる異常なメールを検出します。これにより、フィッシングメールがより効果的にフィルタリングされます。
リアルタイム分析:機械学習モデルは、メールが送信されるたびにリアルタイムで分析を行い、疑わしいメールを即座にブロックします。
継続的な学習:フィッシング攻撃の手法は常に進化していますが、AIモデルは新しいデータを取り入れながら継続的に学習し、進化する脅威に対応します。
定期的なセキュリティ教育とトレーニング
技術的な対策だけでなく、ユーザー教育も重要です。フィッシングメールの特徴や見分け方を理解することで、個々のユーザーがより安全にメールを利用できるようになります。
フィッシングメールの模擬訓練:
定期的にフィッシングメールの模擬訓練を実施し、ユーザーが実際の攻撃に対処できるようにします。
最新の脅威情報の提供:
フィッシング攻撃の手法や傾向に関する最新情報をユーザーに提供し、常に最新の脅威に備えるよう教育します。
啓発キャンペーン:
ポスターやニュースレターを通じて、日常的にセキュリティ意識を高める啓発活動を行います。
二要素認証(2FA)の活用
2FAは、フィッシング攻撃からアカウントを保護するための強力な手段です。2FAを有効にすることで、パスワードが漏洩しても、追加の認証ステップが求められるため、不正アクセスを防ぐことができます。
最新のセキュリティソフトウェアのアップデート
セキュリティソフトウェアは、常に最新の状態に保つことが重要です。メーカーが提供するアップデートには、新しい脅威に対応するためのパッチや改善が含まれています。
これらの対策を組み合わせることで、フィッシングメールによるリスクを大幅に減少させることができます。
まとめ
メールセキュリティの強化は、現代のビジネスにおいて不可欠です。フィッシングメールは巧妙化しており、既存のセキュリティ対策だけでは十分に防ぐことが難しくなっています。
本稿では、フィッシングメールの脅威とその見分け方、そして効果的な対策について解説しました。特に、AIや機械学習を活用した最新の対策ソリューションが有効であることをお伝えしました。
IIJ Americaでは、AIを活用したメールセキュリティ製品や、Knowbe4を利用したセキュリティトレーニングを提供しています。従業員が最新のフィッシング手口に対する認識を深め、実際の攻撃に対処できるようサポートしています。いつでもお気軽にWebフォームからお問合せください!


コメント